은행이 해킹당했다는 뉴스를 보면 가장 먼저 걱정되는 것은 내 통장과 돈입니다. 예금이 빠져나간 것은 아닌지, 대출 정보가 유출돼 보이스피싱에 악용되는 것은 아닌지 불안할 수밖에 없습니다.
2026년 10월 초 국내 금융권에서 발생한 연쇄 해킹 사고로 신한은행·KB국민은행·하나은행 등을 포함한 7개 금융회사에서 약 6만8000건의 고객정보가 유출된 것으로 파악됐습니다.
공격 과정에는 인공지능을 활용한 자동화 도구가 사용된 정황이 확인됐습니다. 하지만 이번 사건을 단순히 'AI가 너무 똑똑해져서 은행 보안망을 뚫었다'고 이해하면 정작 중요한 사실을 놓치게 됩니다.
해커가 집중적으로 노린 곳은 은행의 핵심 금융거래 시스템보다 관리가 상대적으로 소홀했던 대출 조회 서비스와 직원 업무 지원 시스템이었습니다.
현재까지 확인된 직접적인 금전 피해는 없지만, 유출된 정보가 대출 사기나 보이스피싱에 사용될 가능성은 주의해야 합니다. 금융당국과 경찰의 조사가 진행 중이므로 유출 규모와 피해 범위는 달라질 수 있습니다.
금융권 AI 해킹, 어느 은행에서 정보가 유출됐나
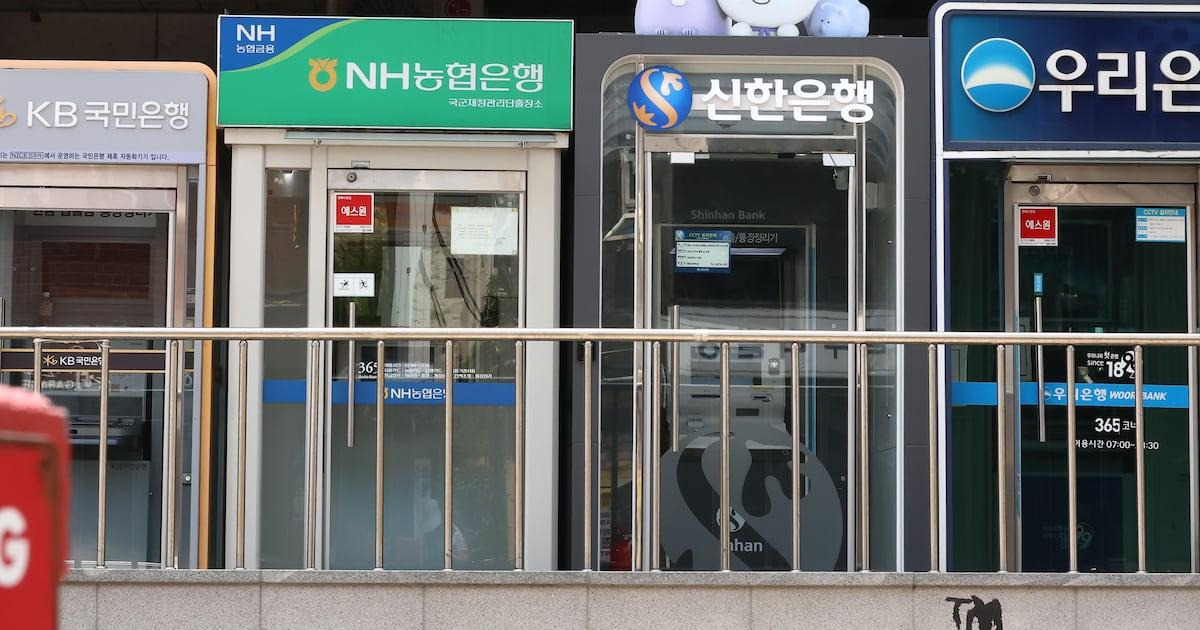
이번 사건은 특정 은행 한 곳에서만 발생한 보안 사고가 아닙니다.
2026년 9월 말부터 10월 초까지 여러 금융기관을 대상으로 유사한 공격이 이어졌습니다.
10월 12일 보도 기준 고객정보 유출이 파악된 금융회사는 다음과 같습니다.
| 신한은행 | 고객정보 유출 |
| KB국민은행 | 고객정보 유출 |
| 하나은행 | 고객정보 유출 |
| BNK부산은행 | 고객정보 유출 |
| 예가람저축은행 | 고객정보 유출 |
| 웰컴저축은행 | 고객정보 유출 |
| 현대캐피탈 | 고객정보 유출 |
| 우리은행 | 공격 시도, 유출 미확인 |
| NH농협은행 | 공격 시도, 유출 미확인 |
금융당국 조사와 2026년 10월 12일 언론 보도 기준. 조사 결과에 따라 회사별 피해 범위는 변경될 수 있습니다.
피해 규모가 비교적 크게 알려진 곳은 예가람저축은행과 신한은행입니다.
해외 보도에 따르면 예가람저축은행 약 4만 명, 신한은행 약 2만5000명, 웰컴저축은행 약 2200개 기업 고객의 정보가 영향을 받은 것으로 파악됐습니다.
다만 각 회사가 사용하는 집계 단위가 고객 수인지 정보 건수인지 확인해야 하므로, 이를 단순 합산해 정확한 피해 인원이라고 단정하는 것은 적절하지 않습니다.
특히 은행을 이용하고 있다는 사실만으로 모든 고객의 개인정보가 유출된 것은 아닙니다.
실제 피해 대상은 각 금융회사의 조사 결과와 개별 통지를 통해 확인해야 합니다.
은행 보안망은 왜 AI 해킹에 취약했을까
이번 공격에서 중요한 것은 해커가 접근한 시스템의 성격입니다.
일반적으로 은행의 핵심 금융거래 시스템에는 엄격한 인증과 접근 통제, 보안 감시가 적용됩니다.
하지만 대출모집인이 사용하는 조회 서비스, 직원용 모바일 업무 지원 플랫폼, 외부 협력업체와 연결된 프로그램은 상대적으로 관리가 부족할 수 있습니다.
이러한 시스템 가운데 보안 부서의 공식 관리에서 누락되거나 지속적인 점검을 받지 못하는 IT 자산을 섀도 IT(Shadow IT)라고 부릅니다.
은행의 보안 사각지대는 어떻게 생길까
은행 핵심 시스템
상대적으로 엄격한 인증·접근 통제
대출 조회·직원 업무·협력사 시스템
외부 연결 지점과 다양한 계정
인증·접근 권한 관리가 미흡한 경우
해커가 취약한 서비스로 개인정보 접근
이번 사건에서도 대출 진행 상태를 조회하는 서비스와 직원 모바일 업무 시스템 등이 침해된 것으로 전해졌습니다.
보안기업 크라우드스트라이크는 공격자가 특정 금융기관의 핵심 전산망 전체를 장악했다기보다 외부에 노출된 개별 업무 서비스를 공격한 정황을 설명했습니다.
결국 은행 전체에 강력한 보안 시스템이 마련돼 있어도 작은 서비스 하나의 인증이 허술하면 고객정보가 위험해질 수 있다는 의미입니다.
AI 해킹 도구 '아르텍스'는 무엇인가
이번 사건에서 주목받는 이름은 아르텍스(ARTEX)입니다.
아르텍스는 원래 시스템의 보안 취약점을 점검하는 데 활용할 수 있도록 개발된 AI 기반 침투 테스트 도구입니다.
이러한 프로그램은 기업의 허가를 받아 보안 취약점을 찾는 데 사용될 수 있지만, 공격자가 악용하면 여러 시스템을 빠르게 탐색하는 데도 활용될 수 있습니다.
크라우드스트라이크는 10월 7일 공개한 기술 보고서에서 공격자와 관련된 서버에서 아르텍스 설정 파일과 AI 코딩 도구의 작업 기록 등을 확인했다고 밝혔습니다.
보고서에 따르면 공격자는 아르텍스와 대규모언어모델을 결합해 금융기관 시스템을 탐색하고 공격을 진행한 것으로 분석됐습니다.
여기서 핵심은 AI가 완전히 새로운 해킹 방법을 발명했다는 것이 아닙니다.
기존에도 가능했던 취약점 탐색과 공격 작업을 더 빠르고 반복적으로 수행하는 데 AI가 활용됐다는 점입니다.
또한 공격 도구에 AI가 사용됐다고 해서 모든 공격 단계가 사람의 개입 없이 진행됐다는 뜻도 아닙니다. 사람이 어느 단계에서 지시하고 통제했는지는 계속 확인해야 합니다.
해커는 중국인 26세? 아직 확정되지 않았다
이번 공격을 누가 주도했는지도 관심사입니다.
미국 사이버보안 기업 크라우드스트라이크는 공격자의 활동 기록과 AI 사용 내역을 분석한 결과, 중국어를 사용하는 인물이 금전적 이익을 목적으로 공격했을 가능성이 있다고 밝혔습니다.
일부 보도에서는 중국 광둥성에 거주하는 26세 인물이 관련됐을 가능성도 제기됐습니다.
그러나 공격자의 이름과 국적, 실제 거주지는 아직 확정되지 않았습니다.
크라우드스트라이크의 원래 보고서 역시 공격 주체를 특정 인물로 확정하지 않았고, 중국어 사용 가능성을 중간 수준의 확신으로 평가했습니다.
인터넷주소(IP)가 중국이나 미국에서 발견됐다고 해서 반드시 그 국가에 있는 사람이 공격했다고 볼 수도 없습니다. 해커는 다른 나라의 서버를 경유해 자신의 위치를 숨길 수 있기 때문입니다.
따라서 현재 확인된 수사 정황을 특정 국가의 조직적인 공격으로 단정하는 것은 신중해야 합니다.
내 통장 돈도 위험할까? 금융위원회 공식 발표 확인
소비자 입장에서는 이 부분이 가장 중요합니다.
금융위원회가 2026년 10월 6일 발표한 소비자경보에 따르면 당시까지 확인된 유출 정보에 계좌 비밀번호와 일회용 비밀번호(OTP) 등은 포함되지 않았습니다.
또 고객 자금이 직접 빠져나간 피해도 당시까지 확인되지 않았습니다.
하지만 이 사실만으로 안심할 수는 없습니다.
유출된 정보에 성명, 주소, 소득이나 대출 관련 정보 등이 포함됐다면 사기범이 이를 활용해 실제 은행 직원처럼 접근할 수 있기 때문입니다.
예를 들어 이런 전화가 올 수 있습니다.
“고객님, 기존 대출 조건을 확인했습니다. 금리를 낮춰드릴 수 있으니 먼저 보증금을 보내주세요.”
상대방이 내 대출 정보까지 알고 있다면 실제 금융회사 직원이라고 생각하기 쉽습니다.
하지만 대출을 이유로 선입금, 기존 대출 상환 명목의 송금, 출처가 불분명한 앱 설치를 요구한다면 금융사기를 의심해야 합니다.
금융위원회도 이번 사고와 관련해 맞춤형 대출 사기에 각별히 주의하라고 경고했습니다.
개인정보 유출이 걱정된다면 지금 해야 할 일
피해 고객뿐 아니라 금융 사기를 예방하고 싶은 사람도 다음 사항을 점검할 수 있습니다.
금융정보 보호 점검표
0 / 6개 확인
초기화특히 금융당국이 안내하는 두 가지 제도를 알아둘 필요가 있습니다.
금융거래 안심차단서비스는 명의도용 대출 등 원하지 않는 금융거래를 사전에 차단할 수 있도록 하는 서비스입니다.
개인정보노출자 사고예방시스템은 개인정보 노출 사실을 등록해 금융회사가 관련 거래에서 본인 확인을 강화하도록 돕는 제도입니다.
이용할 수 있는 거래 종류와 해제 절차가 다르므로 신규 대출이나 계좌 개설을 계획하고 있다면 제한 범위를 먼저 확인해야 합니다.
만약 이미 의심스러운 상대방에게 돈을 이체했다면 즉시 금융회사에 연락해 지급정지를 요청하고 경찰 112에 신고해야 합니다.
은행의 책임은 어디까지일까…10월 19일 국정감사 주목
이번 사건은 AI 기술이 얼마나 위험한지를 보여주는 동시에 금융회사들이 기본적인 보안 관리를 얼마나 충실히 했는지를 묻고 있습니다.
해커가 활용한 기술이 새롭더라도 다중인증, 접속 권한 관리, 외부 시스템 점검 같은 기본적인 보호 조치는 이전부터 필요했습니다.
실제로 우리은행과 NH농협은행은 공격 시도가 있었지만 정보 유출을 막은 것으로 알려졌습니다.
반면 일부 피해 은행에서는 대출 조회 서비스의 본인 확인이나 직원용 업무 시스템의 접근 통제에 문제가 있었던 것으로 전해졌습니다.
이는 AI 공격이 무조건 막기 어려운 위협이라기보다 기본적인 보안 수준에 따라 피해가 달라질 수 있다는 사실을 보여줍니다.
금융당국도 이번 사고를 계기로 외부에 노출된 IT 자산과 업무 시스템을 다시 점검하도록 지시했습니다.
또 금융위원회는 10월 6일부터 개인정보 유출 2차 피해 특별대응기간을 한 달간 운영하고, 필요하면 연장하도록 했습니다. 금융회사에는 피해 고객 전담 창구 운영과 의심 거래 감시 강화를 요청했습니다.
정치권의 책임 추궁도 이어집니다.
국회 정무위원회는 10월 19일 금융감독원 국정감사에서 주요 은행장들을 증인으로 불러 해킹 원인과 금융회사들의 대응이 적절했는지 점검할 예정입니다.
앞으로 금융당국의 조사 결과에서 중요한 것은 최종 유출 규모뿐만이 아닙니다.
금융회사들이 기존 보안 경고를 받았는지, 취약점을 사전에 파악할 수 있었는지, 외부 협력업체와 업무 시스템을 제대로 관리했는지도 확인해야 합니다.
AI 시대에는 공격자가 더 적은 시간과 비용으로 많은 시스템을 시험할 수 있습니다. 그렇다고 금융회사의 책임까지 줄어드는 것은 아닙니다.
이번 금융권 해킹 사고가 남긴 가장 중요한 교훈은 첨단 AI 보안 기술을 도입하는 것만큼 기본적인 인증과 접근 통제, 상시 점검이 중요하다는 점입니다.
소비자 역시 금융회사에서 연락이 왔다는 이유만으로 상대방을 믿기보다 공식 앱과 대표번호를 통해 사실을 확인해야 합니다.
특히 10월 19일 국정감사와 금융당국의 후속 조사에서 최종 피해 규모 및 구체적인 보안 허점이 어떻게 밝혀지는지 주목할 필요가 있습니다.
확인한 자료
당신을 위한 3줄 요약
2026년 10월 초 신한은행·KB국민은행·하나은행 등 7개 금융회사에서 약 6만8000건의 고객정보가 유출됐으며 AI 활용 공격 정황이 발견됐습니다.
해커들은 은행의 핵심 금융거래 시스템보다 대출 조회와 업무 지원 서비스 등 보안 사각지대를 집중적으로 노렸고, 기본적인 인증 체계의 차이가 피해를 갈랐습니다.
현재까지 확인된 직접적인 자금 유출은 없지만 보이스피싱과 명의도용 대출에 주의해야 하며, 10월 19일 금융감독원 국정감사에서 추가 책임 규명이 이뤄질 예정입니다.
3 line summary for you
AI-assisted cyberattacks exposed approximately 68,000 customer records across seven South Korean financial institutions in early October 2026.
Attackers exploited weaker loan inquiry and business-support systems rather than necessarily breaching core banking infrastructure.
No direct financial losses have been confirmed so far, but customers should watch for targeted scams and follow the ongoing regulatory investigation.
멀리 있어도, 마음은 곁에.
부모님의 작은 변화를 놓치지 않도록.
AI 동반자와 가족을 연결하는 KINORA
부모님에게는 따뜻한 친구를, 가족에게는 안심을.
🎁 지금 출시 알림을 신청하세요.
출시 알림을 신청하신 분께 KINORA 정식 출시 후 1개월 무료 이용권을 드립니다.
👉 KINORA 출시 알림 신청하기
https://www.kinora.date
KINORA — 멀리 있어도, 마음은 곁에.
AI 반려친구가 부모님의 일상을 함께하며 가족에게 꼭 필요한 순간을 알려줍니다. KINORA와 함께 출시 알림을 받아보세요.
www.kinora.date
KINORA ✦ Stay close, even from afar.
© 2026 KINORA. All rights reserved.
📘 외국어 학습, Loglingo로 시작하세요
Loglingo는 외국어 학습에 특화된 AI 일기 플랫폼입니다.
모국어와 학습어를 선택하면, 학습어로 작성한 일기의 문법과 표현을 정확히 교정해줍니다.
🌍 전 세계 라디오로 듣기 연습
🗣 말하기 연습 모드 제공
📊 AI가 학습 레벨을 자동 분석해 맞춤 피드백 제공일기를 쓰는 순간, 실력이 쌓입니다.
https://www.loglingo.com
Loglingo
AI-powered language learning diary
www.loglingo.com
모두의 박물관
새로운 지식과 흥미로운 디지털 콘텐츠를 한곳에서 만나보세요.
배우고, 체험하고, 생각을 확장하는 온라인 공간.
블록체인 박물관
금융 박물관
대한민국 실패 박물관
다이어트 박물관
재난 박물관
AI 박물관
성수 박물관 ( 2026년 9월1일 개관 )
친일 박물관
🌐 https://maccrey.com
모두의 박물관 | 무료 체험형 디지털 박물관
블록체인, 금융지식, 실패, 성수, 몸과 체중, 재난 안전을 무료로 체험하는 다국어 디지털 박물관 모음입니다.
maccrey.com
암호화폐 하드월렛 한국 판매량 1위 디센트
디센트 X + 리커버리 카드 키트 - 구독자 전용 한정 혜택
꺼내서, 대고, 끝. 2.4인치 AMOLED 화면으로 서명 내용을 또렷이 확인하고, 0.5초 지문 인증으로 바로 승인합니다. 100+ 네트워크 1만개 이상의 토큰 지원. 리커버리 카드 호환.
store-kr.dcentwallet.com
디센트S+리커버리 카드 키트 - 구독자 전용 한정 혜택
디센트 S — R3covery 백업 카드형 암호화폐 콜드월렛 카드형 암호화폐 하드웨어 지갑 디센트 S. R3covery 듀얼 카드 백업으로 카드를 잃어도 코인은 그대로. 100+ 네트워크·EAL6+ 보안칩. 사라진 채 두
store-kr.dcentwallet.com
'Development News > AI' 카테고리의 다른 글
| ChatGPT 실전 명령어 99가지 총정리|업무·공부·블로그·코딩까지 AI 활용법 (1) | 2026.10.13 |
|---|---|
| 어도비 무료 대안 '아트크래프트' 등장…포토샵·프리미어 대체할까? GitHub 다운로드와 저작권 논란 정리 (0) | 2026.10.12 |
| 클로드 코드 개발자가 알려준 AI 프롬프트 작성법…“3가지만 말하면 된다” (1) | 2026.10.12 |
| 앤트로픽 스타트업 지원 확대…클로드 팀 1년 무료·API 1,000달러, 한국 기업도 신청 가능할까? (0) | 2026.10.08 |
| 구글 제미나이, 가족·친구에게 전화까지 대신 건다? ‘Gemini Calling’ 기능 포착…출시일은 언제 (0) | 2026.10.08 |


